Domain key-server.de kaufen?
Wir ziehen mit dem Projekt
key-server.de um.
Sind Sie am Kauf der Domain
key-server.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain key-server.de kaufen?
Welchen Wert hat eine Rolex GMT Master II ohne Zertifikat, Schachtel, etc.?
Der Wert einer Rolex GMT Master II ohne Zertifikat, Schachtel und sonstiges Zubehör kann variieren. Es hängt von verschiedenen Faktoren ab, wie dem Zustand der Uhr, dem Alter, dem Modell und der Nachfrage auf dem Markt. Es empfiehlt sich, den Wert von einem Fachmann oder Juwelier schätzen zu lassen. **
Wie lautet der Produktschlüssel/CD-Key für Black Ops II auf dem PC?
Der Produktschlüssel oder CD-Key für Black Ops II auf dem PC wird normalerweise beim Kauf des Spiels mitgeliefert. Es handelt sich um einen eindeutigen Code, der verwendet wird, um das Spiel zu aktivieren und zu installieren. Es ist wichtig, den Produktschlüssel sicher aufzubewahren, da er für die spätere Installation oder Aktivierung des Spiels benötigt wird. **

Ähnliche Suchbegriffe für Amsterdamned-II---Verfluchtes
Top-Angebote
Produkte zum Begriff Amsterdamned-II---Verfluchtes:
-
ACS USB Token NFC Reader II, Notebook Security, SchwarzDer ACS USB Token NFC Reader II ist ein kontaktloser Smartcard-Leser für sichere Authentifizierungs- und Datentransferanwendungen. Dieses kompakte Gerät verbindet sich über USB-Schnittstelle und unterstützt NFC-Technologie (Near Field Communication) zum Lesen kompatibler Smartcards, Token und Tags. Mit Abmessungen von etwa 85 mm Länge, 54 mm Breite und 10 mm Höhe sowie einem Gewicht von rund 45 g bietet dieser Leser eine portable Lösung für verschiedene Sicherheits- und Zutrittskontrollszenarien. Das Gerät arbeitet im Temperaturbereich von 0°C bis 50°C und unterstützt mehrere Kartenprotokolle einschliesslich ISO 14443 Typ A und Typ B Standards. Mit einer robusten Konstruktion aus Polycarbonat-Gehäuse bietet der Leser zuverlässige Leistung für professionelle Umgebungen mit Sicherheitsidentifikationsanforderungen. Der USB Token NFC Reader II verfügt über integrierte LED-Anzeigen für Statusüberwachung und unterstützt Plug-and-Play-Funktionalität mit gängigen Betriebssystemen. Dieses Modell stellt das Nachfolgemodell von früheren ACS Smartcard-Lesern dar und bietet verbesserte Kompatibilität mit modernen Sicherheitstoken sowie erhöhte Datentransferraten. Geeignet für Büroumgebungen, gesicherte Einrichtungen und Authentifizierungssysteme ermöglicht dieser Leser kontaktlose Kommunikation mit kompatiblen Karten bis zu einer Entfernung von 50 mm. Das Gerät benötigt neben der USB-Verbindung keine externe Stromversorgung und gewährleistet Datenintegrität durch Fehlerprüfprotokolle. Mit Fokus auf Sicherheitsanwendungen unterstützt der Leser verschiedene Verschlüsselungsstandards und Authentifizierungsmethoden bei gleichzeitig benutzerfreundlicher Bedienung durch einfache Installationsprozesse.62,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lenovo Tiny Power Cage II, Server Zubehör, SchwarzDas ThinkCentre Tiny Netzteilgehäuse II ist eine Vorrichtung zur effizienten und sicheren Montage des Netzteils Ihres Tiny-PCs. Zusätzlich ist das ThinkCentre Tiny Sandwich-Kit II oder die Tiny VESA-Halterung II erforderlich.29,74 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
PNY nVidia Quadro Sync II, Server Zubehör, GrünNVIDIA Quadro Sync-Lösungen ermöglichen den Aufbau beeindruckender, perfekt synchronisierter Displays mit ultrahohen Auflösungen, die die Visualisierungs- und Präsentationsanforderungen verschiedener Branchen erfüllen. Quadro Sync-Platinen sind auf Flexibilität und Skalierbarkeit ausgelegt. Sie lassen sich mit ausgewählten NVIDIA RTX- und NVIDIA Quadro-Grafikprozessoren verbinden und synchronisieren diese mit angeschlossenen Bildschirmen oder Projektoren. Zudem ermöglicht Quadro Sync die Nutzung der NVIDIA Mosaic-Technologie auf den synchronisierten Bildschirmen und Projektoren und erlaubt so die problemlose Auflösungsskalierung jeder beliebigen Anwendung. Kompatible GPUs: NVIDIA RTX A6000 NVIDIA RTX A5500 NVIDIA RTX A5000 NVIDIA RTX A4500 NVIDIA RTX A4000 NVIDIA A40 Quadro RTX 8000 Quadro RTX 6000 Quadro RTX 5000 Quadro RTX 4000 Quadro GV100.815,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die grundlegenden Prinzipien der Public-Key-Kryptographie und wie wird sie zur Verschlüsselung und Authentifizierung von Daten verwendet?
Die Public-Key-Kryptographie basiert auf der Verwendung von zwei Schlüsseln: einem öffentlichen und einem privaten Schlüssel. Der öffentliche Schlüssel wird verwendet, um Daten zu verschlüsseln, während der private Schlüssel zum Entschlüsseln dient. Zusätzlich kann der öffentliche Schlüssel auch zur Authentifizierung von Daten verwendet werden, da nur der Besitzer des privaten Schlüssels die verschlüsselten Daten entschlüsseln kann. **
-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
-
Welche Bedeutung hat ein Server-Zertifikat für die Sicherheit von Datenübertragungen im Internet? Und wie kann man sicherstellen, dass ein Server-Zertifikat vertrauenswürdig ist?
Ein Server-Zertifikat verschlüsselt Datenübertragungen im Internet, um sie vor unbefugtem Zugriff zu schützen. Es bestätigt die Identität des Servers und stellt sicher, dass die Verbindung sicher ist. Um die Vertrauenswürdigkeit eines Server-Zertifikats sicherzustellen, sollte man darauf achten, dass es von einer vertrauenswürdigen Zertifizierungsstelle ausgestellt wurde und nicht abgelaufen ist. **
-
Welche Vorteile bietet ein digitales Zertifikat in Bezug auf die Authentifizierung und Sicherheit von Online-Transaktionen?
Ein digitales Zertifikat ermöglicht eine sichere Identifizierung von Benutzern und Servern in Online-Transaktionen. Es gewährleistet die Integrität der übertragenen Daten und schützt vor Man-in-the-Middle-Angriffen. Durch die Verschlüsselung der Kommunikation wird die Vertraulichkeit der Informationen gewährleistet. **


In welchen Bereichen der Kryptographie und der Informationstechnologie wird der Begriff "Schlüssel" verwendet und welche Bedeutung hat er in Bezug auf Verschlüsselung, Authentifizierung und Zugriffskontrolle?
Der Begriff "Schlüssel" wird in der Kryptographie und Informationstechnologie in verschiedenen Bereichen verwendet, darunter Verschlüsselung, Authentifizierung und Zugriffskontrolle. In Bezug auf Verschlüsselung dient der Schlüssel dazu, die Daten zu verschlüsseln und wieder zu entschlüsseln, wodurch nur autorisierte Personen Zugriff auf die Informationen erhalten. Bei der Authentifizierung wird der Schlüssel verwendet, um die Identität einer Person oder eines Systems zu überprüfen, um sicherzustellen, dass sie autorisiert sind. In der Zugriffskontrolle wird der Schlüssel verwendet, um den Zugriff auf bestimmte Daten oder Systeme zu kontrollieren und zu beschränken, um die Sicherheit zu gewährleisten. **
Was sind die grundlegenden Bestandteile einer Public Key Infrastructure (PKI) und wie wird sie zur sicheren Authentifizierung und Verschlüsselung von digitalen Kommunikationen eingesetzt?
Die grundlegenden Bestandteile einer PKI sind Zertifizierungsstellen, Registrierungsstellen, Zertifikate und öffentliche/private Schlüsselpaare. Die Zertifizierungsstelle erstellt und verwaltet Zertifikate, die die Identität von Benutzern oder Geräten bestätigen. Durch die Verwendung von öffentlichen und privaten Schlüsseln können digitale Kommunikationen sicher authentifiziert und verschlüsselt werden. **
Top-Angebote
Produkte zum Begriff Amsterdamned-II---Verfluchtes:
-
Amsterdamned II - Verfluchtes Amsterdam, DVDAmsterdam Wird Von Einer Serie Grausamer Morde Erschüttert. Als Die Junge Ermittlerin Tara Lee (holly Mae Brood) Immer Tiefer In Den Fall Eintaucht, Stößt Sie Auf Spuren Einer Bedrohung, Welche Die Stadt Bereits Vor Über Dreißig Jahren Heimsuchte....17,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
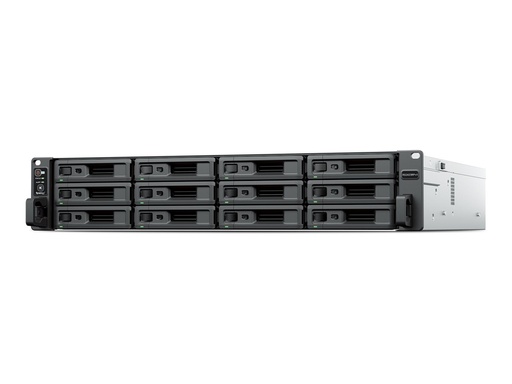
Synology RackStation RS2423RP+II - NAS-Server (RS2423RP+II)Synology RackStation RS2423RP+II - NAS-Server - 12 Schächte - Rack - einbaufähig - SATA 6Gb/s - RAID JBOD, 0, 1, 5, 6, 10 - RAM 8 GB - Gigabit Ethernet / 10 Gigabit Ethernet - iSCSI Support - 2U3280,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ACS USB Token NFC Reader II, Notebook Security, SchwarzDer ACS USB Token NFC Reader II ist ein kontaktloser Smartcard-Leser für sichere Authentifizierungs- und Datentransferanwendungen. Dieses kompakte Gerät verbindet sich über USB-Schnittstelle und unterstützt NFC-Technologie (Near Field Communication) zum Lesen kompatibler Smartcards, Token und Tags. Mit Abmessungen von etwa 85 mm Länge, 54 mm Breite und 10 mm Höhe sowie einem Gewicht von rund 45 g bietet dieser Leser eine portable Lösung für verschiedene Sicherheits- und Zutrittskontrollszenarien. Das Gerät arbeitet im Temperaturbereich von 0°C bis 50°C und unterstützt mehrere Kartenprotokolle einschliesslich ISO 14443 Typ A und Typ B Standards. Mit einer robusten Konstruktion aus Polycarbonat-Gehäuse bietet der Leser zuverlässige Leistung für professionelle Umgebungen mit Sicherheitsidentifikationsanforderungen. Der USB Token NFC Reader II verfügt über integrierte LED-Anzeigen für Statusüberwachung und unterstützt Plug-and-Play-Funktionalität mit gängigen Betriebssystemen. Dieses Modell stellt das Nachfolgemodell von früheren ACS Smartcard-Lesern dar und bietet verbesserte Kompatibilität mit modernen Sicherheitstoken sowie erhöhte Datentransferraten. Geeignet für Büroumgebungen, gesicherte Einrichtungen und Authentifizierungssysteme ermöglicht dieser Leser kontaktlose Kommunikation mit kompatiblen Karten bis zu einer Entfernung von 50 mm. Das Gerät benötigt neben der USB-Verbindung keine externe Stromversorgung und gewährleistet Datenintegrität durch Fehlerprüfprotokolle. Mit Fokus auf Sicherheitsanwendungen unterstützt der Leser verschiedene Verschlüsselungsstandards und Authentifizierungsmethoden bei gleichzeitig benutzerfreundlicher Bedienung durch einfache Installationsprozesse.62,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welchen Wert hat eine Rolex GMT Master II ohne Zertifikat, Schachtel, etc.?
Der Wert einer Rolex GMT Master II ohne Zertifikat, Schachtel und sonstiges Zubehör kann variieren. Es hängt von verschiedenen Faktoren ab, wie dem Zustand der Uhr, dem Alter, dem Modell und der Nachfrage auf dem Markt. Es empfiehlt sich, den Wert von einem Fachmann oder Juwelier schätzen zu lassen. **
-
Wie lautet der Produktschlüssel/CD-Key für Black Ops II auf dem PC?
Der Produktschlüssel oder CD-Key für Black Ops II auf dem PC wird normalerweise beim Kauf des Spiels mitgeliefert. Es handelt sich um einen eindeutigen Code, der verwendet wird, um das Spiel zu aktivieren und zu installieren. Es ist wichtig, den Produktschlüssel sicher aufzubewahren, da er für die spätere Installation oder Aktivierung des Spiels benötigt wird. **
-
Was sind die grundlegenden Prinzipien der Public-Key-Kryptographie und wie wird sie zur Verschlüsselung und Authentifizierung von Daten verwendet?
Die Public-Key-Kryptographie basiert auf der Verwendung von zwei Schlüsseln: einem öffentlichen und einem privaten Schlüssel. Der öffentliche Schlüssel wird verwendet, um Daten zu verschlüsseln, während der private Schlüssel zum Entschlüsseln dient. Zusätzlich kann der öffentliche Schlüssel auch zur Authentifizierung von Daten verwendet werden, da nur der Besitzer des privaten Schlüssels die verschlüsselten Daten entschlüsseln kann. **
-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
Ähnliche Suchbegriffe für Amsterdamned-II---Verfluchtes
-
Lenovo Tiny Power Cage II, Server Zubehör, SchwarzDas ThinkCentre Tiny Netzteilgehäuse II ist eine Vorrichtung zur effizienten und sicheren Montage des Netzteils Ihres Tiny-PCs. Zusätzlich ist das ThinkCentre Tiny Sandwich-Kit II oder die Tiny VESA-Halterung II erforderlich.29,74 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
PNY nVidia Quadro Sync II, Server Zubehör, GrünNVIDIA Quadro Sync-Lösungen ermöglichen den Aufbau beeindruckender, perfekt synchronisierter Displays mit ultrahohen Auflösungen, die die Visualisierungs- und Präsentationsanforderungen verschiedener Branchen erfüllen. Quadro Sync-Platinen sind auf Flexibilität und Skalierbarkeit ausgelegt. Sie lassen sich mit ausgewählten NVIDIA RTX- und NVIDIA Quadro-Grafikprozessoren verbinden und synchronisieren diese mit angeschlossenen Bildschirmen oder Projektoren. Zudem ermöglicht Quadro Sync die Nutzung der NVIDIA Mosaic-Technologie auf den synchronisierten Bildschirmen und Projektoren und erlaubt so die problemlose Auflösungsskalierung jeder beliebigen Anwendung. Kompatible GPUs: NVIDIA RTX A6000 NVIDIA RTX A5500 NVIDIA RTX A5000 NVIDIA RTX A4500 NVIDIA RTX A4000 NVIDIA A40 Quadro RTX 8000 Quadro RTX 6000 Quadro RTX 5000 Quadro RTX 4000 Quadro GV100.815,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Bedeutung hat ein Server-Zertifikat für die Sicherheit von Datenübertragungen im Internet? Und wie kann man sicherstellen, dass ein Server-Zertifikat vertrauenswürdig ist?
Ein Server-Zertifikat verschlüsselt Datenübertragungen im Internet, um sie vor unbefugtem Zugriff zu schützen. Es bestätigt die Identität des Servers und stellt sicher, dass die Verbindung sicher ist. Um die Vertrauenswürdigkeit eines Server-Zertifikats sicherzustellen, sollte man darauf achten, dass es von einer vertrauenswürdigen Zertifizierungsstelle ausgestellt wurde und nicht abgelaufen ist. **
-
Welche Vorteile bietet ein digitales Zertifikat in Bezug auf die Authentifizierung und Sicherheit von Online-Transaktionen?
Ein digitales Zertifikat ermöglicht eine sichere Identifizierung von Benutzern und Servern in Online-Transaktionen. Es gewährleistet die Integrität der übertragenen Daten und schützt vor Man-in-the-Middle-Angriffen. Durch die Verschlüsselung der Kommunikation wird die Vertraulichkeit der Informationen gewährleistet. **
-
In welchen Bereichen der Kryptographie und der Informationstechnologie wird der Begriff "Schlüssel" verwendet und welche Bedeutung hat er in Bezug auf Verschlüsselung, Authentifizierung und Zugriffskontrolle?
Der Begriff "Schlüssel" wird in der Kryptographie und Informationstechnologie in verschiedenen Bereichen verwendet, darunter Verschlüsselung, Authentifizierung und Zugriffskontrolle. In Bezug auf Verschlüsselung dient der Schlüssel dazu, die Daten zu verschlüsseln und wieder zu entschlüsseln, wodurch nur autorisierte Personen Zugriff auf die Informationen erhalten. Bei der Authentifizierung wird der Schlüssel verwendet, um die Identität einer Person oder eines Systems zu überprüfen, um sicherzustellen, dass sie autorisiert sind. In der Zugriffskontrolle wird der Schlüssel verwendet, um den Zugriff auf bestimmte Daten oder Systeme zu kontrollieren und zu beschränken, um die Sicherheit zu gewährleisten. **
-
Was sind die grundlegenden Bestandteile einer Public Key Infrastructure (PKI) und wie wird sie zur sicheren Authentifizierung und Verschlüsselung von digitalen Kommunikationen eingesetzt?
Die grundlegenden Bestandteile einer PKI sind Zertifizierungsstellen, Registrierungsstellen, Zertifikate und öffentliche/private Schlüsselpaare. Die Zertifizierungsstelle erstellt und verwaltet Zertifikate, die die Identität von Benutzern oder Geräten bestätigen. Durch die Verwendung von öffentlichen und privaten Schlüsseln können digitale Kommunikationen sicher authentifiziert und verschlüsselt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.