Domain key-server.de kaufen?
Wir ziehen mit dem Projekt
key-server.de um.
Sind Sie am Kauf der Domain
key-server.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain key-server.de kaufen?
Was sind die grundlegenden Prinzipien der Public-Key-Kryptographie und wie wird sie zur Verschlüsselung und Authentifizierung von Daten verwendet?
Die Public-Key-Kryptographie basiert auf der Verwendung von zwei Schlüsseln: einem öffentlichen und einem privaten Schlüssel. Der öffentliche Schlüssel wird verwendet, um Daten zu verschlüsseln, während der private Schlüssel zum Entschlüsseln dient. Zusätzlich kann der öffentliche Schlüssel auch zur Authentifizierung von Daten verwendet werden, da nur der Besitzer des privaten Schlüssels die verschlüsselten Daten entschlüsseln kann. **
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Prinzipien
Top-Angebote
Produkte zum Begriff Prinzipien:
-
Berthold, Marie: Prinzipien des Remote ViewingPrinzipien des Remote Viewing , Grundlagen und Wirkmechanismen , Pleuelstangen & Teile > Motoren & Motorteile , Erscheinungsjahr: 20240909, Produktform: Leinen, Autoren: Berthold, Marie~Féret, Timo, Seitenzahl/Blattzahl: 280, Keyword: Bewusstsein; Remote Influencing; Wahrnehmung, Fachschema: Grenzwissenschaften / Parapsychologie~Parapsychologie~PSI, Fachkategorie: Körper und Geist, Warengruppe: HC/Grenzwissenschaften, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 153, Höhe: 20, Gewicht: 622, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
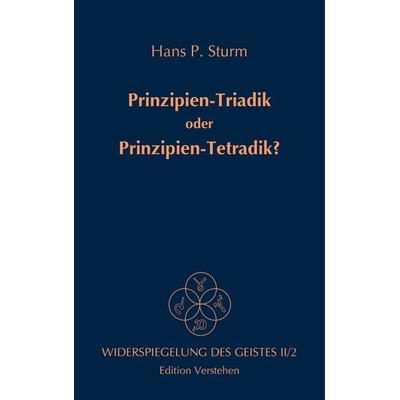
Prinzipien-Triadik oder Prinzipien-Tetradik?, Taschenbuch von Hans P. Sturm, Edition Verstehen, 978-3-937736-05-1Prinzipien-triadik Oder Prinzipien-tetradik?, Taschenbuch Von Hans P. Sturm, Edition Verstehen, 978-3-937736-05-1, Seitenanzahl: 1488,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Prinzipien der Sprachgeschichte, Belletristik von Hermann PaulPrinzipien der Sprachgeschichte ist ein unveränderter, hochwertiger Nachdruck der Originalausgabe aus dem Jahr 1898. Hansebooks ist Herausgeber von Literatur zu unterschiedlichen Themengebieten wie Forschung und Wissenschaft, Reisen und Expeditionen, Kochen und Ernährung, Medizin und weiteren Genres. Der Schwerpunkt des Verlages liegt auf dem Erhalt historischer Literatur. Viele Werke historischer Schriftsteller und Wissenschaftler sind heute nur noch als Antiquitäten erhältlich. Hansebooks verlegt diese Bücher neu und trägt damit zum Erhalt selten gewordener Literatur und historischem Wissen auch für die Zukunft bei.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert die Verschlüsselung mit Zertifikat?
Wie funktioniert die Verschlüsselung mit Zertifikat? **
-
Was sind die grundlegenden Prinzipien und Vorteile der Public Key Infrastructure (PKI) in der digitalen Sicherheit?
Die grundlegenden Prinzipien der PKI sind die Verwendung von öffentlichen und privaten Schlüsseln zur Verschlüsselung und Authentifizierung von Daten. Die Vorteile der PKI sind eine sichere Übertragung von Informationen, Schutz vor Datenmanipulation und die Möglichkeit der digitalen Signatur zur Authentifizierung von Benutzern. Durch die PKI können vertrauliche Daten geschützt und die Integrität von Kommunikation gewährleistet werden. **
-
Was sind die grundlegenden Prinzipien der asymmetrischen Verschlüsselung und wie wird sie in der digitalen Sicherheit angewendet?
Asymmetrische Verschlüsselung basiert auf einem öffentlichen und einem privaten Schlüssel, die mathematisch miteinander verknüpft sind. Der öffentliche Schlüssel wird zum Verschlüsseln von Nachrichten verwendet, während der private Schlüssel zum Entschlüsseln dient. Diese Technik wird in der digitalen Sicherheit eingesetzt, um vertrauliche Informationen zu schützen, digitale Signaturen zu erstellen und sichere Kommunikation über unsichere Netzwerke zu ermöglichen. **
-
Was sind die grundlegenden Prinzipien der Verschlüsselung und Decodierung von Daten?
Die grundlegenden Prinzipien der Verschlüsselung sind die Verwendung eines Schlüssels, um Daten in eine unleserliche Form zu verwandeln, und die Decodierung erfolgt durch die Verwendung desselben Schlüssels. Verschlüsselungsalgorithmen basieren auf mathematischen Operationen, die die Daten so verändern, dass sie ohne den richtigen Schlüssel nicht wiederhergestellt werden können. Die Sicherheit der Verschlüsselung hängt von der Länge und Komplexität des Schlüssels sowie der Stärke des Verschlüsselungsalgorithmus ab. **

Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
Welche Bedeutung hat ein Server-Zertifikat für die Sicherheit von Datenübertragungen im Internet? Und wie kann man sicherstellen, dass ein Server-Zertifikat vertrauenswürdig ist?
Ein Server-Zertifikat verschlüsselt Datenübertragungen im Internet, um sie vor unbefugtem Zugriff zu schützen. Es bestätigt die Identität des Servers und stellt sicher, dass die Verbindung sicher ist. Um die Vertrauenswürdigkeit eines Server-Zertifikats sicherzustellen, sollte man darauf achten, dass es von einer vertrauenswürdigen Zertifizierungsstelle ausgestellt wurde und nicht abgelaufen ist. **
Top-Angebote
Produkte zum Begriff Prinzipien:
-
Schutz vertraulicher Informationen nach den Prinzipien der Verschlüsselung, Taschenbuch von Anara Baimagambetova, Verlag Unser Wissen,Schutz Vertraulicher Informationen Nach Den Prinzipien Der Verschlüsselung, Taschenbuch Von Anara Baimagambetova, Verlag Unser Wissen, 978-620-8-46951-1, Seitenanzahl: 7639,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Berthold, Marie: Prinzipien des Remote ViewingPrinzipien des Remote Viewing , Grundlagen und Wirkmechanismen , Pleuelstangen & Teile > Motoren & Motorteile , Erscheinungsjahr: 20240909, Produktform: Leinen, Autoren: Berthold, Marie~Féret, Timo, Seitenzahl/Blattzahl: 280, Keyword: Bewusstsein; Remote Influencing; Wahrnehmung, Fachschema: Grenzwissenschaften / Parapsychologie~Parapsychologie~PSI, Fachkategorie: Körper und Geist, Warengruppe: HC/Grenzwissenschaften, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 153, Höhe: 20, Gewicht: 622, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Prinzipien der Public-Key-Kryptographie und wie wird sie zur Verschlüsselung und Authentifizierung von Daten verwendet?
Die Public-Key-Kryptographie basiert auf der Verwendung von zwei Schlüsseln: einem öffentlichen und einem privaten Schlüssel. Der öffentliche Schlüssel wird verwendet, um Daten zu verschlüsseln, während der private Schlüssel zum Entschlüsseln dient. Zusätzlich kann der öffentliche Schlüssel auch zur Authentifizierung von Daten verwendet werden, da nur der Besitzer des privaten Schlüssels die verschlüsselten Daten entschlüsseln kann. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie funktioniert die Verschlüsselung mit Zertifikat?
Wie funktioniert die Verschlüsselung mit Zertifikat? **
-
Was sind die grundlegenden Prinzipien und Vorteile der Public Key Infrastructure (PKI) in der digitalen Sicherheit?
Die grundlegenden Prinzipien der PKI sind die Verwendung von öffentlichen und privaten Schlüsseln zur Verschlüsselung und Authentifizierung von Daten. Die Vorteile der PKI sind eine sichere Übertragung von Informationen, Schutz vor Datenmanipulation und die Möglichkeit der digitalen Signatur zur Authentifizierung von Benutzern. Durch die PKI können vertrauliche Daten geschützt und die Integrität von Kommunikation gewährleistet werden. **
Ähnliche Suchbegriffe für Prinzipien
-
Prinzipien-Triadik oder Prinzipien-Tetradik?, Taschenbuch von Hans P. Sturm, Edition Verstehen, 978-3-937736-05-1Prinzipien-triadik Oder Prinzipien-tetradik?, Taschenbuch Von Hans P. Sturm, Edition Verstehen, 978-3-937736-05-1, Seitenanzahl: 1488,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Prinzipien der Sprachgeschichte, Belletristik von Hermann PaulPrinzipien der Sprachgeschichte ist ein unveränderter, hochwertiger Nachdruck der Originalausgabe aus dem Jahr 1898. Hansebooks ist Herausgeber von Literatur zu unterschiedlichen Themengebieten wie Forschung und Wissenschaft, Reisen und Expeditionen, Kochen und Ernährung, Medizin und weiteren Genres. Der Schwerpunkt des Verlages liegt auf dem Erhalt historischer Literatur. Viele Werke historischer Schriftsteller und Wissenschaftler sind heute nur noch als Antiquitäten erhältlich. Hansebooks verlegt diese Bücher neu und trägt damit zum Erhalt selten gewordener Literatur und historischem Wissen auch für die Zukunft bei.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datensicherheit als Grundlage des internationalen elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch von MarkDatensicherheit Als Grundlage Des Internationalen Elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch Von Mark Boehm,max Kappler,helmut Bundesmann, Grin, 978-3-656-34062-1, Seitenanzahl: 7642,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Prinzipien der asymmetrischen Verschlüsselung und wie wird sie in der digitalen Sicherheit angewendet?
Asymmetrische Verschlüsselung basiert auf einem öffentlichen und einem privaten Schlüssel, die mathematisch miteinander verknüpft sind. Der öffentliche Schlüssel wird zum Verschlüsseln von Nachrichten verwendet, während der private Schlüssel zum Entschlüsseln dient. Diese Technik wird in der digitalen Sicherheit eingesetzt, um vertrauliche Informationen zu schützen, digitale Signaturen zu erstellen und sichere Kommunikation über unsichere Netzwerke zu ermöglichen. **
-
Was sind die grundlegenden Prinzipien der Verschlüsselung und Decodierung von Daten?
Die grundlegenden Prinzipien der Verschlüsselung sind die Verwendung eines Schlüssels, um Daten in eine unleserliche Form zu verwandeln, und die Decodierung erfolgt durch die Verwendung desselben Schlüssels. Verschlüsselungsalgorithmen basieren auf mathematischen Operationen, die die Daten so verändern, dass sie ohne den richtigen Schlüssel nicht wiederhergestellt werden können. Die Sicherheit der Verschlüsselung hängt von der Länge und Komplexität des Schlüssels sowie der Stärke des Verschlüsselungsalgorithmus ab. **
-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
-
Welche Bedeutung hat ein Server-Zertifikat für die Sicherheit von Datenübertragungen im Internet? Und wie kann man sicherstellen, dass ein Server-Zertifikat vertrauenswürdig ist?
Ein Server-Zertifikat verschlüsselt Datenübertragungen im Internet, um sie vor unbefugtem Zugriff zu schützen. Es bestätigt die Identität des Servers und stellt sicher, dass die Verbindung sicher ist. Um die Vertrauenswürdigkeit eines Server-Zertifikats sicherzustellen, sollte man darauf achten, dass es von einer vertrauenswürdigen Zertifizierungsstelle ausgestellt wurde und nicht abgelaufen ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.